Fake ChatGPT, Gemini Sites steal advertising accounts, MFA codes
06/10/2026-18:16 06/10/2026-18:20 מחשבים וטכנולוגיה BleepingComputer דיווח

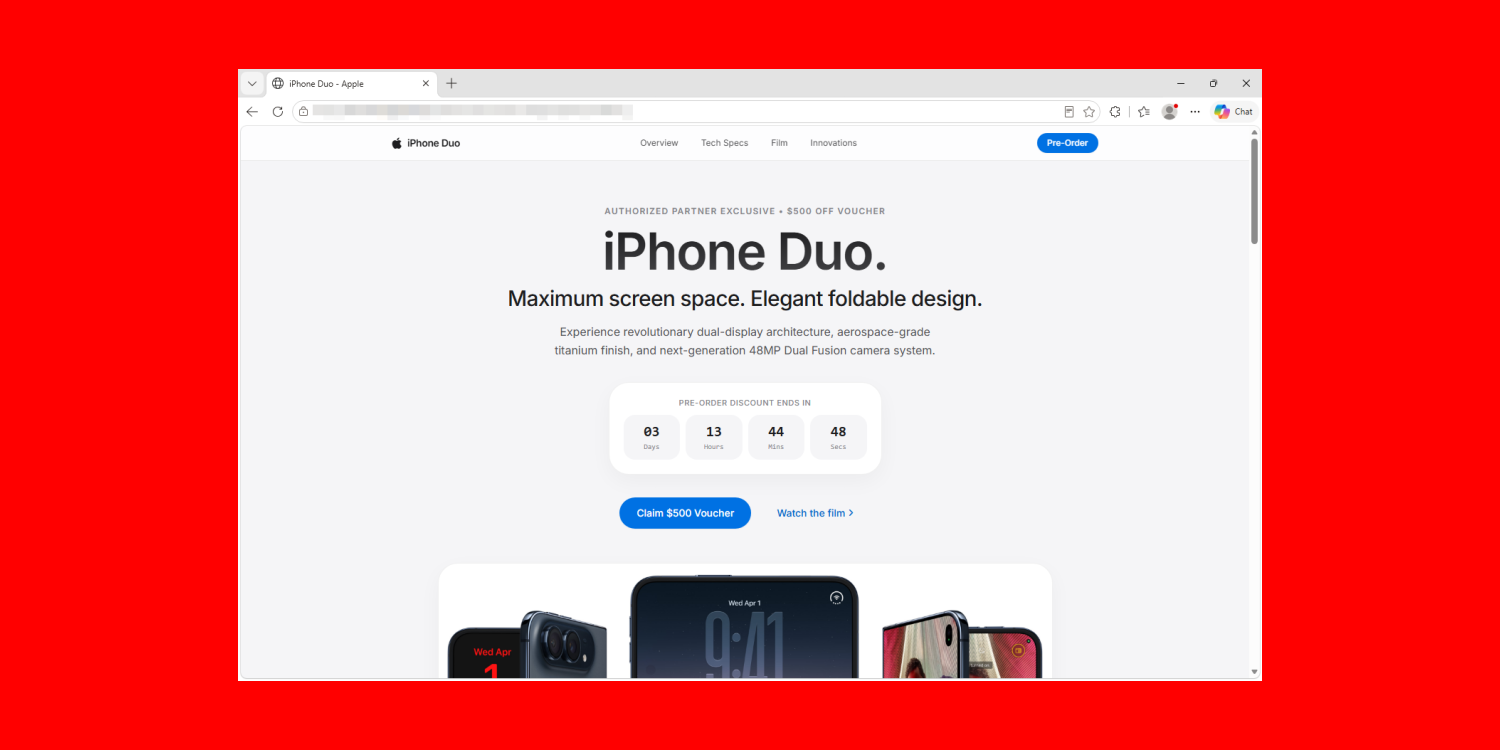
A new campaign targeting ad account managers uses fake ChatGPT, Gemini, Claude, and Perplexity sites that steal login credentials and multi-factor authentication (MFA) codes through browser-in-browser attacks. [...]
סיכום מאמרקמפיין פישינג חדש מכוון למנהלי חשבונות פרסום באמצעות אתרים מזויפים שמדמים את שירותי הבינה המלאכותית ChatGPT, Gemini, Claude ו‑Perplexity. האתרים המזויפים משתמשים בטכניקת “browser‑in‑browser” כדי להציג חלון כניסה מזויף שמגניב את שם המשתמש, הסיסמה וקודי האימות הדו‑שלבי (MFA) של הקורבנות. לאחר קבלת הנתונים, התוקפים מקבלים גישה לחשבונות הפרסום ויכולים לנצל אותם לגניבת תקציבים, הפצת מודעות זדוניות או מכירת הגישה בשוק השחור. מומחי אבטחה מדגישים כי ההתקפה מתבססת על הנדסה חברתית מתוחכמת ועל חוסר מודעות לסימני אזהרה בכתובות ה‑URL ובאישורי האבטחה. הם ממליצים למנהלי חשבונות לאמת תמיד את הדומיין לפני הזנת פרטי כניסה, להשתמש במפתחות אבטחה חומרתיים ולהפעיל התראות על ניסיונות כניסה חשודים. האירוע מדגיש את הצורך בחיזוק ההגנה על חשבונות פרסום ובהדרכה שוטפת נגד איומי פישינג מתפתחים.תוכן זה נוצר על ידי בינה מלאכותית.